


Data Polder - Exklusive SWISS-Sovereinity
data polder - Sovereign, Enterprise Search & AI platform
 Data Polder wurde in den NL als EU-souveräne, Enterprise Search und KI-Plattform entwickelt. Der Name lehnt sich an Polder/Deiche an, die das Land vor Wasser schützen. Data Polder schützt das eigene intellektuelle Vermögen vor Fremdzugriffen - auch beim Recherchieren im Internet.
Konsequenterweise werden Unternehmensdaten lokal (oder in einem CH-RZ) indexiert, durchsucht und für KI-Agenten nutzbar gemacht. Die Daten verbleiben im Unternehmen (bzw. in der CH) - ohne Zugriff via US Cloud Act, Tech- u.a.m. Firmen.
Data Polder operiert exklusiv in 4 Schritten
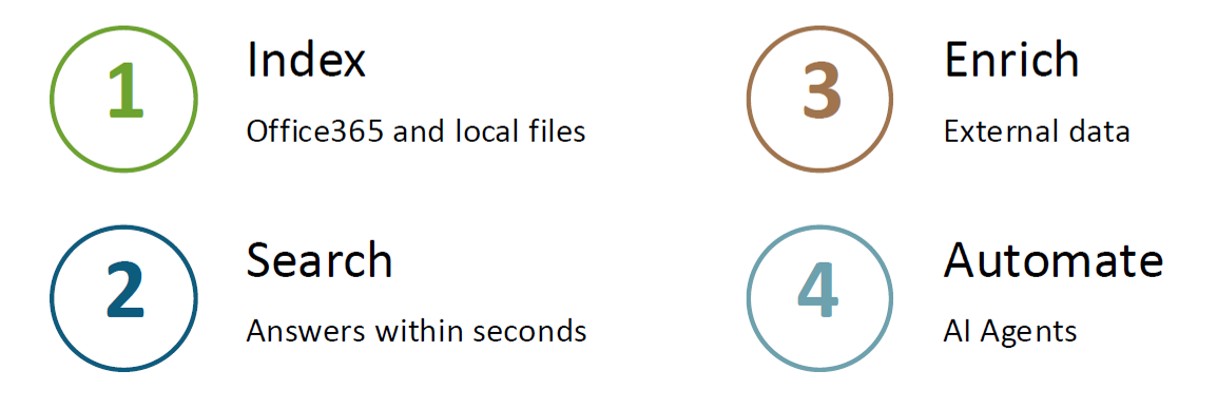
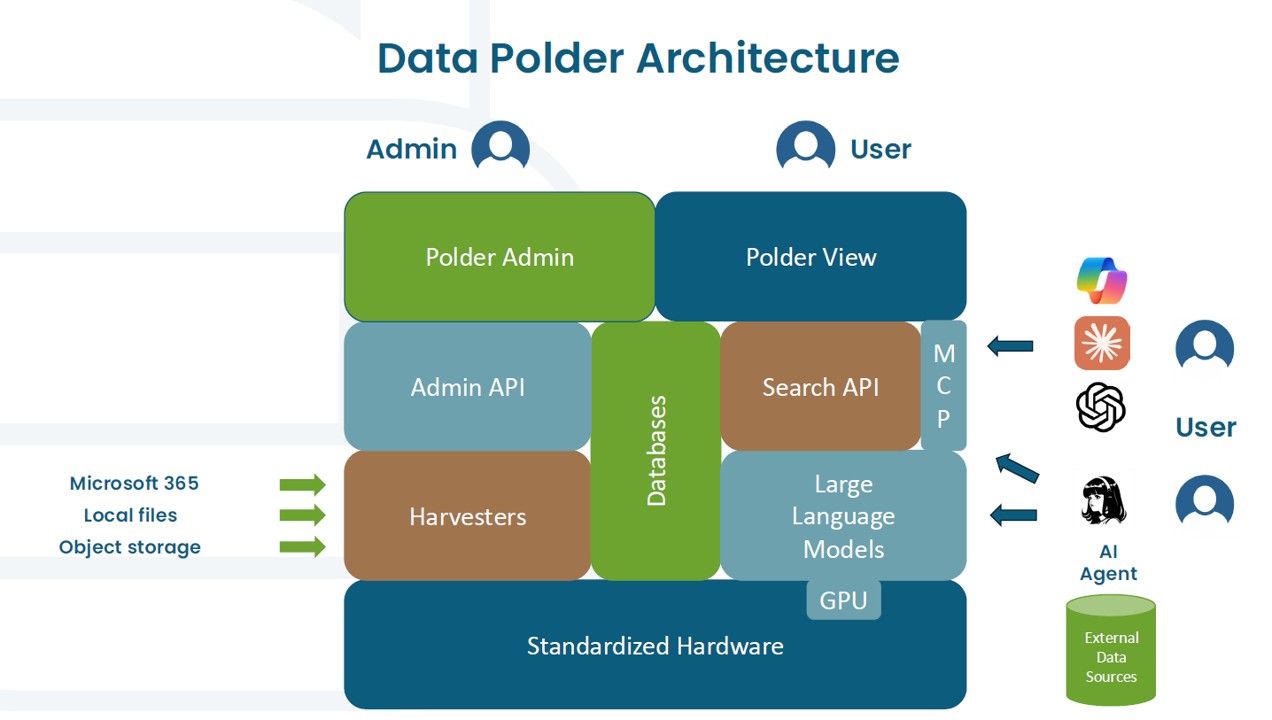
ABC bietet Data Polder als ganzheitliches Paket aus Soft- und Hardware an. Nach Bedarf ergänzt mit allen Facetten wie Beratung, Implementierung, Managed Service etc.
Data Polder - private Datensouveränität, unabhängig von Aussenbestimmung
- Wer will schon sein intellektuelles Vermögen weltweit publizieren?
- Wer darf den Zugriff auf Personendaten ermöglichen?
Das sind nur zwei Beipiele immaneneter Riskien bei der KI-Nutzung. Data Polder schliesst sie und weit mehr umfassend aus. Als EU-Entwicklung spielt sie exklusive Trümpfe aus.:
- Seit Jahrhunderten bauen die Niederländer Deiche, um fruchtbares Land aus dem Meer zurückzugewinnen. Dieses geschützte Gebiet, ein Polder, wird von Landwirten genutzt, um ihre Felder anzubauen, und von Familien, um ihre Häuser zu bauen. Data Polder macht dasselbe für Ihre Unternehmensdaten: Wir bauen den Deich um Ihr Wissen herum, damit Sie Ihr Unternehmen sicher mit KI wachsen lassen können.
- Wir Europäer stehen vor einer Reihe von Herausforderungen. Big Tech ist immer noch dominant, kann aber nicht mehr mit unseren wertvollen, privaten und manchmal höchst vertraulichen Unternehmensdaten vertraut werden. Gleichzeitig wollen wir KI nutzen, um unsere Geschäftsprozesse zu optimieren, und unsere Nutzer wollen Werkzeuge wie ChatGPT oder Claude nutzen, um ihnen bei ihrem täglichen Job zu helfen. Data Polder wurde entwickelt, um genau dieses Dilemma zu lösen.
- Data Polder ist eine souveräne Enterprise-Such- und KI-Agentenplattform. Sie indexiert alle Ihre Office365-Dokumente und/oder alle lokalen Dateien. Mit der browserbasierten Chat-Oberfläche von Polderview können Ihre Nutzer ihre Produktivität steigern, indem sie Fragen zu Ihren Unternehmensdaten stellen. Sie erhalten in der Regel innerhalb von Sekunden eine Antwort, anstatt Minuten, wenn nicht Stunden mit mehreren tausend Unternehmensdokumenten zu verschwenden. Polderview gibt eine genaue Antwort basierend auf Ihren Daten und zeigt auch an, in welchem Dokument die Informationen gefunden wurden, mit Absatz und Seitenzahl, falls verfügbar. Natürlich respektiert die Lösung die Dateiberechtigungen des Nutzers, um sicherzustellen, dass nur die vom Nutzer zugänglichen Dokumente Teil der Antwort sind.
- KI-Agenten können sich leicht verbinden und die bei Data Polder verfügbare Informationen nutzen, sodass Sie Arbeiten automatisieren können, die heute noch manuell durchgeführt werden. Bei einem unserer Kunden haben wir deren Fehlerbehebungszeit erheblich verkürzt, indem wir den Servicetechnikern die relevanten Informationen über das fehlerhafte Produkt, den Fehlercode und die Lösung bereitgestellt haben, bevor sie sich beim Kunden einfinden.
Weitere Beispiele für die Integration von KI und Agenten mit Data Polder sind:
- Jeden Morgen um 8:00 Uhr erhalten Sie eine E-Mail, in der alle Angebote zusammengefasst werden, die Ihr Vertriebsteam gestern geschickt hat.
- Wenn ein Ticket auf dem Schreibtisch eines Ingenieurs landet, schlagen Sie automatisch eine Lösung aus den Produkthandbüchern vor.
- Zwei Stunden vor jedem Management-Team-Meeting erhalten Sie eine Zusammenfassung, einschließlich Aktionspunkten, des letzten Treffens.
Schildern Sie uns Ihre geschäftlichen Herausforderungen. Gemeinsam erkunden wir eine KI-basierte Lösung. Data Polder kann in zwei Varianten verwendet werden: Private oder Cloud. Data Polder Private läuft lokal in Ihrem Rechenzentrum, sodass kein einziges Byte Ihrer wertvollen Unternehmensdaten Ihr Unternehmen verlässt. Die Data Polder Private Lösung gibt es in verschiedenen Größen, abhängig von der Anzahl der Mitarbeiter, die die Lösung nutzen. Von XS (50 Nutzer), S (150 Nutzer), M (500 Nutzer) und L (1500 Nutzer) bis hin zu sogar XL (5000 Nutzer). Jede Data Polder Private Lösung hat einen festen Preis pro Monat, einschließlich vordefinierter GPU-basierter Hardware, der Data Polder-Software und Wartung.
- Wenn Sie eine SaaS-basierte Lösung bevorzugen, läuft die Data Polder Cloud in unserem souveränen Rechenzentrum in der Schweiz. Im Gegensatz zu den Hyperscalern sind Ihre Daten für Nicht-EU-Regierungen unerreichbar. Die Data Polder Cloud-Lösung hat einen festen Preis pro Nutzer und Monat.
Data Polder wird zu 100 % in den Niederlanden entworfen und gebaut und ist ein privat geführtes niederländisches Unternehmen.
KI-Nutzung - Sorgfalt schützt vor Risiken
Sorgfalt bei der KI-Nutzung schaff Sicherheit und kann Risiken minimieren und vermeiden. Die Sorgfaltsaufgaben international auszurichten, ist unverzichtbar.
Den Kompass dazu liefert die EU. Ihre Verordnungen, Normen und Richtlinien begründen Rechtssicherheit. Dazu zählen insbesondere 4 Aspekte. Da sie die aktuellen KI-Angebote noch nicht alle erfüllen können, folgen teilweise Terminverschiebungen bei der Inkraftsetzung oder Umdispositionen.
1. Der AI Act (KI-Verordnung, EU 2024/1689)
Der AI Act ist eine Verordnung, keine Richtlinie. Er ist seit August 2024 in Kraft und wird schrittweise anwendbar. Der Teil, der die Zertifizierung betrifft, gilt aber noch nicht. Er bestimmt die Pflichten für Hochrisiko-KI, also die Konformitätsbewertung, das Qualitätsmanagement und die CE-Kennzeichnung. Diese Fristen wurden gerade verschoben.
Die Verordnung (EU) 2026/1744, der «Digital Omnibus on AI», ist seit dem 27. Juli 2026 in Kraft. Sie hat die Fristen für Hochrisiko-KI-Systeme verschoben, den Anwendungsbereich eingeengt und die Dokumentationspflichten für kleinere Unternehmen reduziert.
- Die neuen TermineHochrisiko-Systeme nach Anhang III: 2. Dezember 2027 statt 2. August 2026. Das betrifft etwa KI in kritischer Infrastruktur, Bildung und Personalwesen.
- Hochrisiko-Systeme nach Anhang I: 2. August 2028 statt 2. August 2027. Das sind KI-Systeme, die in regulierte Produkte wie Maschinen oder Medizinprodukte eingebaut sind.
Bereits gelten die Pflichten für GPAI-Modelle* und seit August 2026 die Transparenzpflichten.
2. Harmonisierte Normen für die Zertifizierung
Hier ist tatsächlich vieles vorbereitet, aber noch nicht rechtlich wirksam. EN 18286:2026 regelt das Qualitätsmanagementsystem für Anbieter von Hochrisiko-KI (Art. 17). CEN-CENELEC hat die Norm im Juli 2026 als erste fertige Norm für den AI Act veröffentlicht. Sie ist aber noch nicht im Amtsblatt zitiert und begründet deshalb derzeit keine Konformitätsvermutung. Weitere Normen, etwa zu Risikomanagement (prEN 18228) und Cybersicherheit (prEN 18282), befinden sich noch im Entwurfsstadium.
3. Die KI-Haftungsrichtlinie (AILD)
Sie war die eigentliche geplante KI-Richtlinie, wird aber nicht kommen. Die Kommission hat den Vorschlag am 6. Oktober 2025 zurückgezogen. Sie wollte prüfen, ob sie einen neuen Vorschlag vorlegt oder einen anderen Ansatz wählt. Einen Ersatz hat sie bisher nicht angekündigt.
4. Die neue Produkthaftungsrichtlinie (EU 2024/2853)
Die Richtlinie ist bereits in Kraft, muss aber erst bis zum 9. Dezember 2026 in nationales Recht umgesetzt werden. Sie erfasst ausdrücklich auch Software und KI-Systeme als «Produkte».
Für die Schweiz gilt: Sie ist nicht direkt gebunden. Schweizer Anbieter, die KI-Systeme im EU-Markt anbieten, fallen aber unter den AI Act.
Sources:
KPMG – Digital Omnibus on AI
trail-ml – What changed in the EU AI Act
Regulayer – EN 18286:2026
Digital Policy Alert – AILD withdrawn
LegalClarity – AI Liability Directive
_______________________________________________________________
* GPAI steht für General-Purpose AI, auf Deutsch «KI-Modelle mit allgemeinem Verwendungszweck». Gemeint sind grosse Basismodelle, die nicht für eine bestimmte Aufgabe gebaut wurden. Sie lassen sich für sehr viele Zwecke einsetzen und in andere KI-Systeme einbauen.
Definition im AI Act (Art. 3 Nr. 63): Ein Modell zählt als GPAI, wenn es
- mit grossen Datenmengen trainiert wurde, meist durch Selbstüberwachung in grossem Massstab
- eine erhebliche Allgemeinheit aufweist, also ein breites Spektrum unterschiedlicher Aufgaben kompetent erledigt, und
- in verschiedene nachgelagerte Systeme oder Anwendungen integriert werden kann.
Typische Beispiele: grosse Sprachmodelle wie GPT, Claude, Gemini, Llama oder Mistral. Auch grosse Bild- oder multimodale Modelle können darunterfallen.
Modell vs. System: Das GPAI-Modell ist der «Motor», etwa GPT-4. Ein KI-System ist die fertige Anwendung, die darauf aufbaut, etwa ChatGPT oder ein Kundenservice-Bot einer Firma. Der AI Act regelt beides separat.
Pflichten für Anbieter von GPAI-Modellen (seit 2. August 2025):
- technische Dokumentation erstellen und für Behörden bereithalten
- Informationen an Unternehmen weitergeben, die das Modell in eigene Produkte einbauen
- eine Strategie zur Einhaltung des EU-Urheberrechts haben, inklusive Beachtung von Opt-outs beim Text- und Data-Mining
- eine Zusammenfassung der Trainingsdaten veröffentlichen, nach einer Vorlage des AI Office
Für Open-Source-Modelle gibt es teilweise Erleichterungen.
GPAI mit systemischem Risiko: Für besonders leistungsfähige Modelle gelten strengere Regeln. Als solche gelten sie ab einem Trainingsaufwand von mehr als 10²⁵ FLOPs, oder wenn die Kommission sie entsprechend einstuft.
Zusätzlich müssen ihre Anbieter:
- Modellbewertungen und Adversarial Testing (Red-Teaming) durchführen
- systemische Risiken bewerten und mindern
- schwerwiegende Vorfälle melden
- ein angemessenes Mass an Cybersicherheit sicherstellen
Aufsicht: Zuständig ist das AI Office der EU-Kommission, nicht die nationalen Behörden. Als praktische Orientierung dient der General-Purpose AI Code of Practice vom Juli 2025. Wer ihn unterzeichnet, kann damit die Einhaltung der Pflichten nachweisen.
Wenn ein Unternehmen ein solches Modell nur nutzt, etwa per API in einer eigenen Anwendung, gelten die GPAI-Pflichten grundsätzlich nicht. Dann greifen gegebenenfalls die Regeln für KI-Systeme, zum Beispiel die Transparenzpflichten.